TM Forum Catalyst Agent Fabric: A2A-T Runtime, Phase III було представлено на TM Forum Digital Transformation World Ignite в Копенгагені в червні; проєкт отримав відзнаку Winner — Outstanding Catalyst, AI & automation. Оператори не допускають агентів різних вендорів до дій у production-мережах, доки кожну дію не можна прив’язати до процесу оператора і довести. Catalyst розв’язував це через п’ять можливостей: протокол, семантика, взаємодія між вендорами, governance і доказ. MEF.DEV зробив внесок у дві з них — прив’язку агентів до процесу оператора і доказ цього на кожному виклику — своїм компонентом Trusted Gateway. У матеріалах Catalyst компонент має назву Trusted Data Gateway, яка тягнеться з Phase I. У Phase III він отримав дві частини, специфіковані як профілі сімейства IG1453: BPMN to A2A-T Mapping Profile (IG1453B) і Trusted Flow — контракт часу виконання профілю Trusted Layer (IG1453C).
Ситуація: процес оператора був документацією, а не контрактом
У Phase II Trusted Gateway керував даними, якими обмінюються агенти, але не діями, які агенти виконують.
- Кожен вендор реалізує процеси в межах власного рішення. Процес, що проходить через рішення кількох вендорів, лежить поза межами кожного з них: це процес оператора і його проблема. Модель BPMN оператора описувала таку процедуру, але не зобов’язувала їй слідувати жодного агента.
- Аудит відновлювали з окремих журналів вендорів. Жоден ідентифікатор кроку процесу не зберігався наскрізно через фабрику, тоді як регулювання, зокрема EU AI Act та ISO/IEC 42001, вимагає доказу на кожне рішення.
- Mutual TLS і реєстрація агента доводили, хто цей агент, але не те, що йому дозволено зробити в конкретному виклику. Без такого доказу оператори не довіряють агентам дії в production-мережах. Catalyst мав дати еталонну архітектуру, яку оператори можуть прийняти.
Завдання: зробити процес оператора обов’язковим контрактом, не роблячи платформу оркестратором чи рушієм BPMN
Завдання полягало в тому, щоб прив’язати агентів різних вендорів до власного процесу оператора і довести, виклик за викликом, що вони з нього не виходять. Базою архітектури були протокол A2A-T (IG1453) і синтаксис Structured Prompt (IG1453A); роботою було поєднати їх в архітектурі Catalyst. Цьому служать обидві нові частини Trusted Gateway: BPMN Mapping Profile виводить із BPMN оператора Structured Prompt для кожної активності й правила виконання процесу; Trusted Flow забезпечує дотримання цих правил на кожному виклику. Платформа MEF.DEV, еталонна реалізація Trusted Layer, не виконує BPMN і не оркеструє агентів: кожен агент оркеструє свою частину процесу і сам вирішує, коли діяти.
Відкрите середовище виконання OpenAN, яке запропонували засновники проєкту, дає реєстри, Orchestration Centre і Knowledge Graph; агенти вендорів-учасників, Governance Agent, оцінка агентів і пояснюваність походять від ширшої команди Catalyst. Trusted Gateway їх використовує: шаблони Structured Prompt і правила виконання публікуються в Knowledge Graph, кожен dispatch Task-T несе Structured Prompt у своєму тілі, а записи аудиту читає Governance Agent.
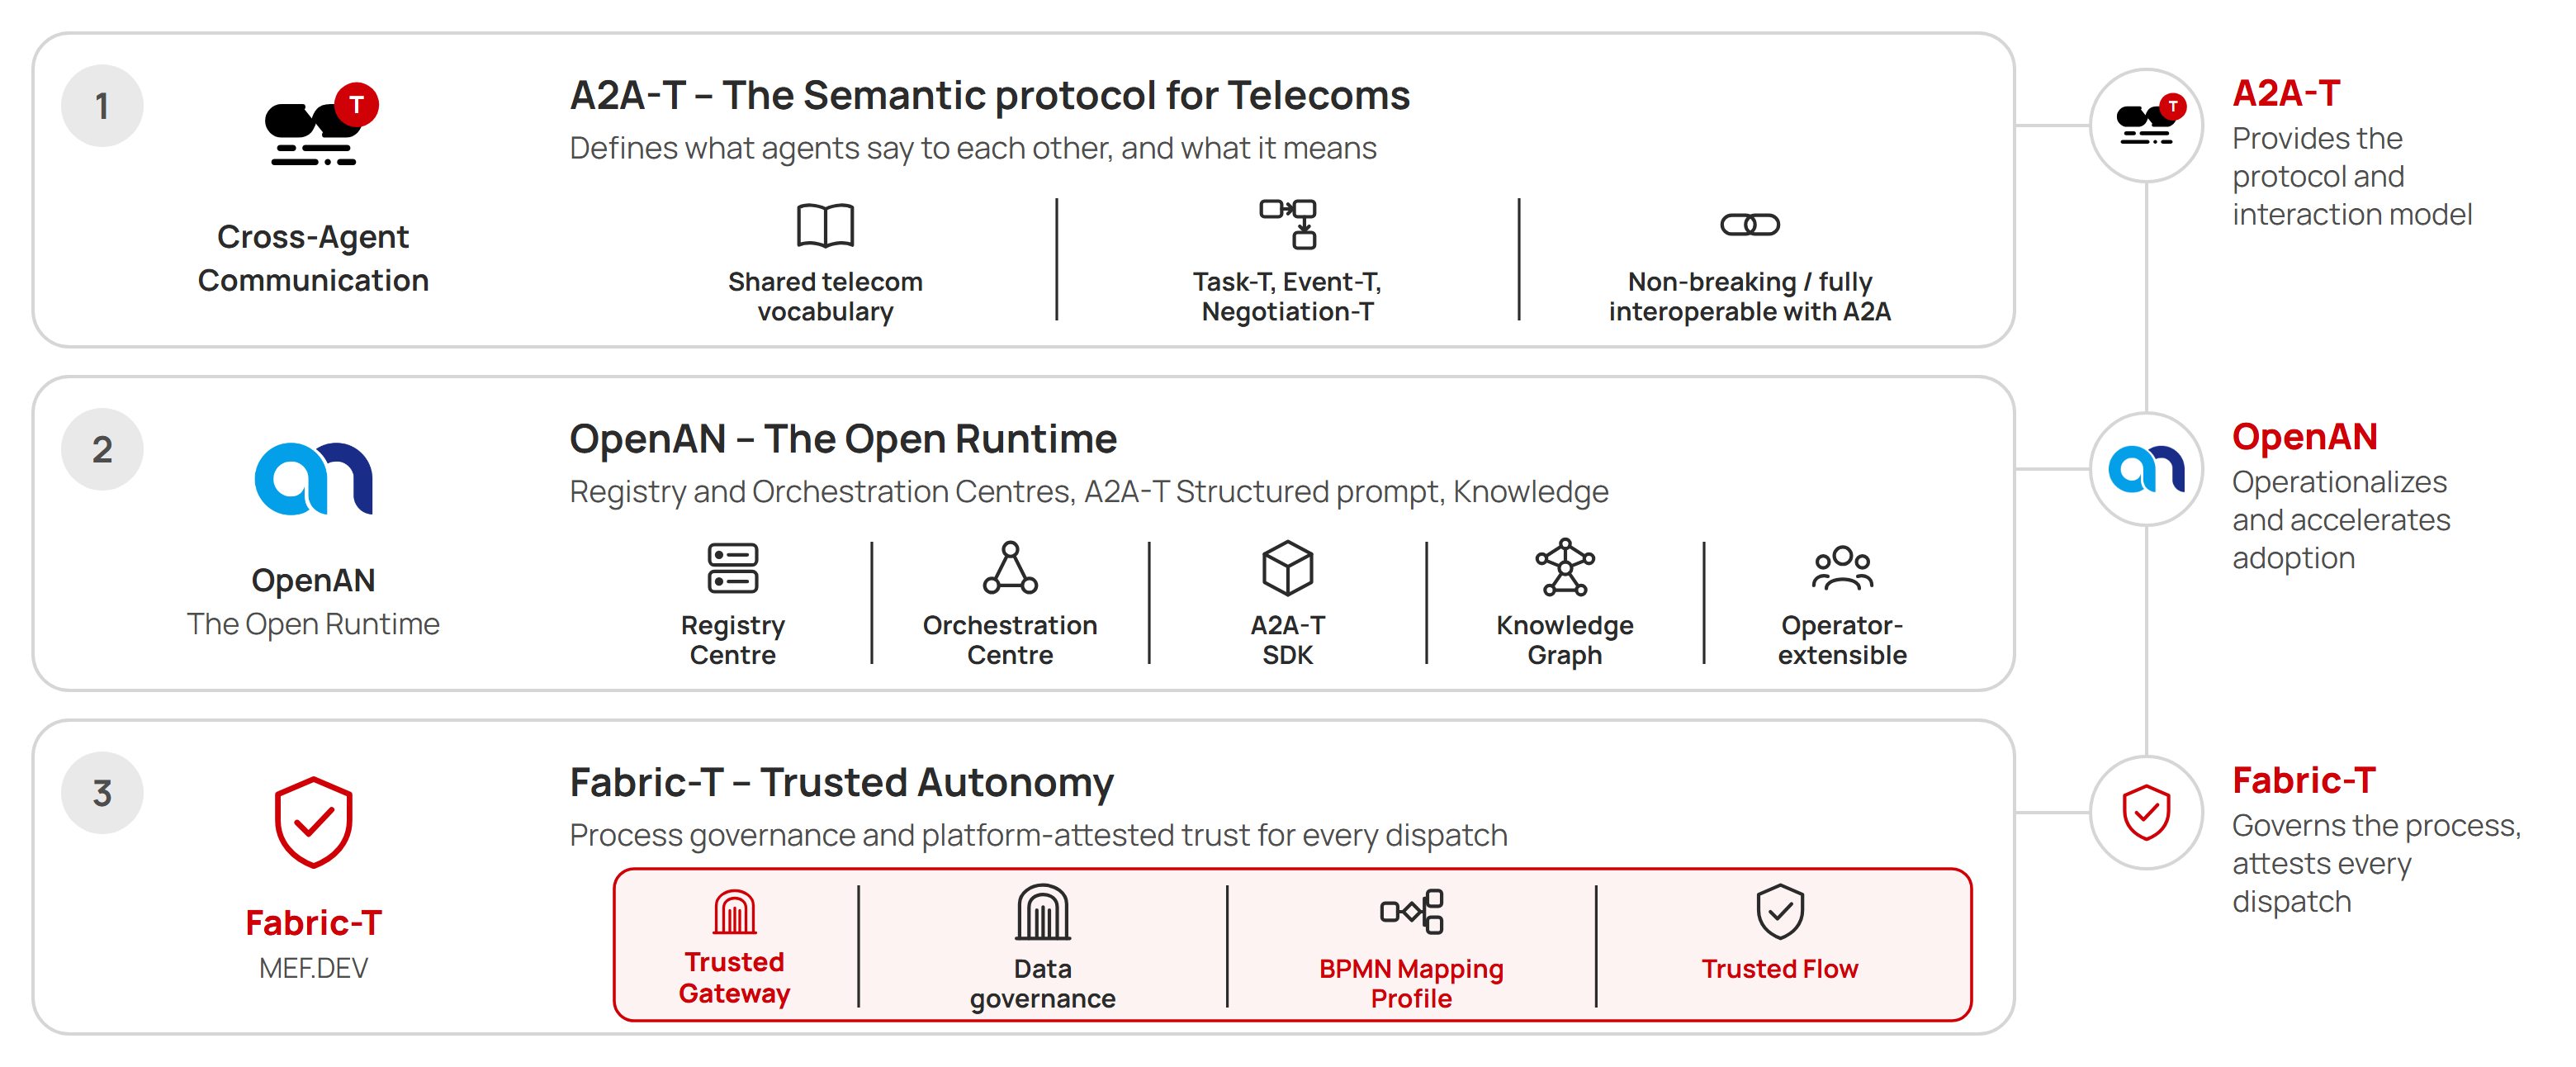
Дія 1: BPMN Mapping Profile у Trusted Gateway — Structured Prompt і правила виконання з BPMN оператора
На рівні активності IG1453B компілює Structured Prompt.
- Кожна активність BPMN стає шаблоном Structured Prompt у полях IG1453A, із закріпленою версією і класифікацією за ідентифікатором процесу eTOM Level-3 або Level-4.
- Компіляція детермінована і не використовує мовної моделі: та сама активність за кожного запуску дає той самий шаблон.
- Мета — зняти бар’єр входу для агентів A2A, що переходять на A2A-T, який передає Structured Prompt, а не природну мову. Агент, нативний для A2A-T, збирає Structured Prompt сам; інший агент може скористатися необов’язковим сервісом компіляції платформи. Контракт на дроті однаковий в обох випадках.
На рівні процесу профіль визначає правила, за якими процес виконується.
- Process Path Graph — нейтральна щодо агентів таблиця ребер. Кожен перехід має сталий ідентифікатор, доріжку-джерело й доріжку-ціль і докази, яких вимагає наступна активність; граф несе свій домен eTOM.
- Playbook процесу містить по одному файлу участі на доріжку BPMN, тобто на агента, зі складом агентів, governance, правилами делегування, умовами передачі людині й ескалацією.
- Ребро всередині доріжки може бути вільним, і агент може змінювати порядок чи об’єднувати кроки; ребро між доріжками завжди кероване і дозволяється виклик за викликом.
- Вид доказу визначає елемент BPMN: докази, прив’язані до токена dispatch (data store references), відкривають наступний dispatch; транзитні дані (data object references) лише інформують його.
Шаблони й правила публікуються в Knowledge Graph, і кожен агент читає свій файл участі через інструменти Model Context Protocol. Процес змінюють у BPMN оператора, а не в коді вендора.
Дія 2: Trusted Flow у Trusted Gateway — правила виконання на кожному dispatch
Trusted Flow — контракт часу виконання з IG1453C; він передається як необов’язкові розширення A2A і не змінює базового протоколу.
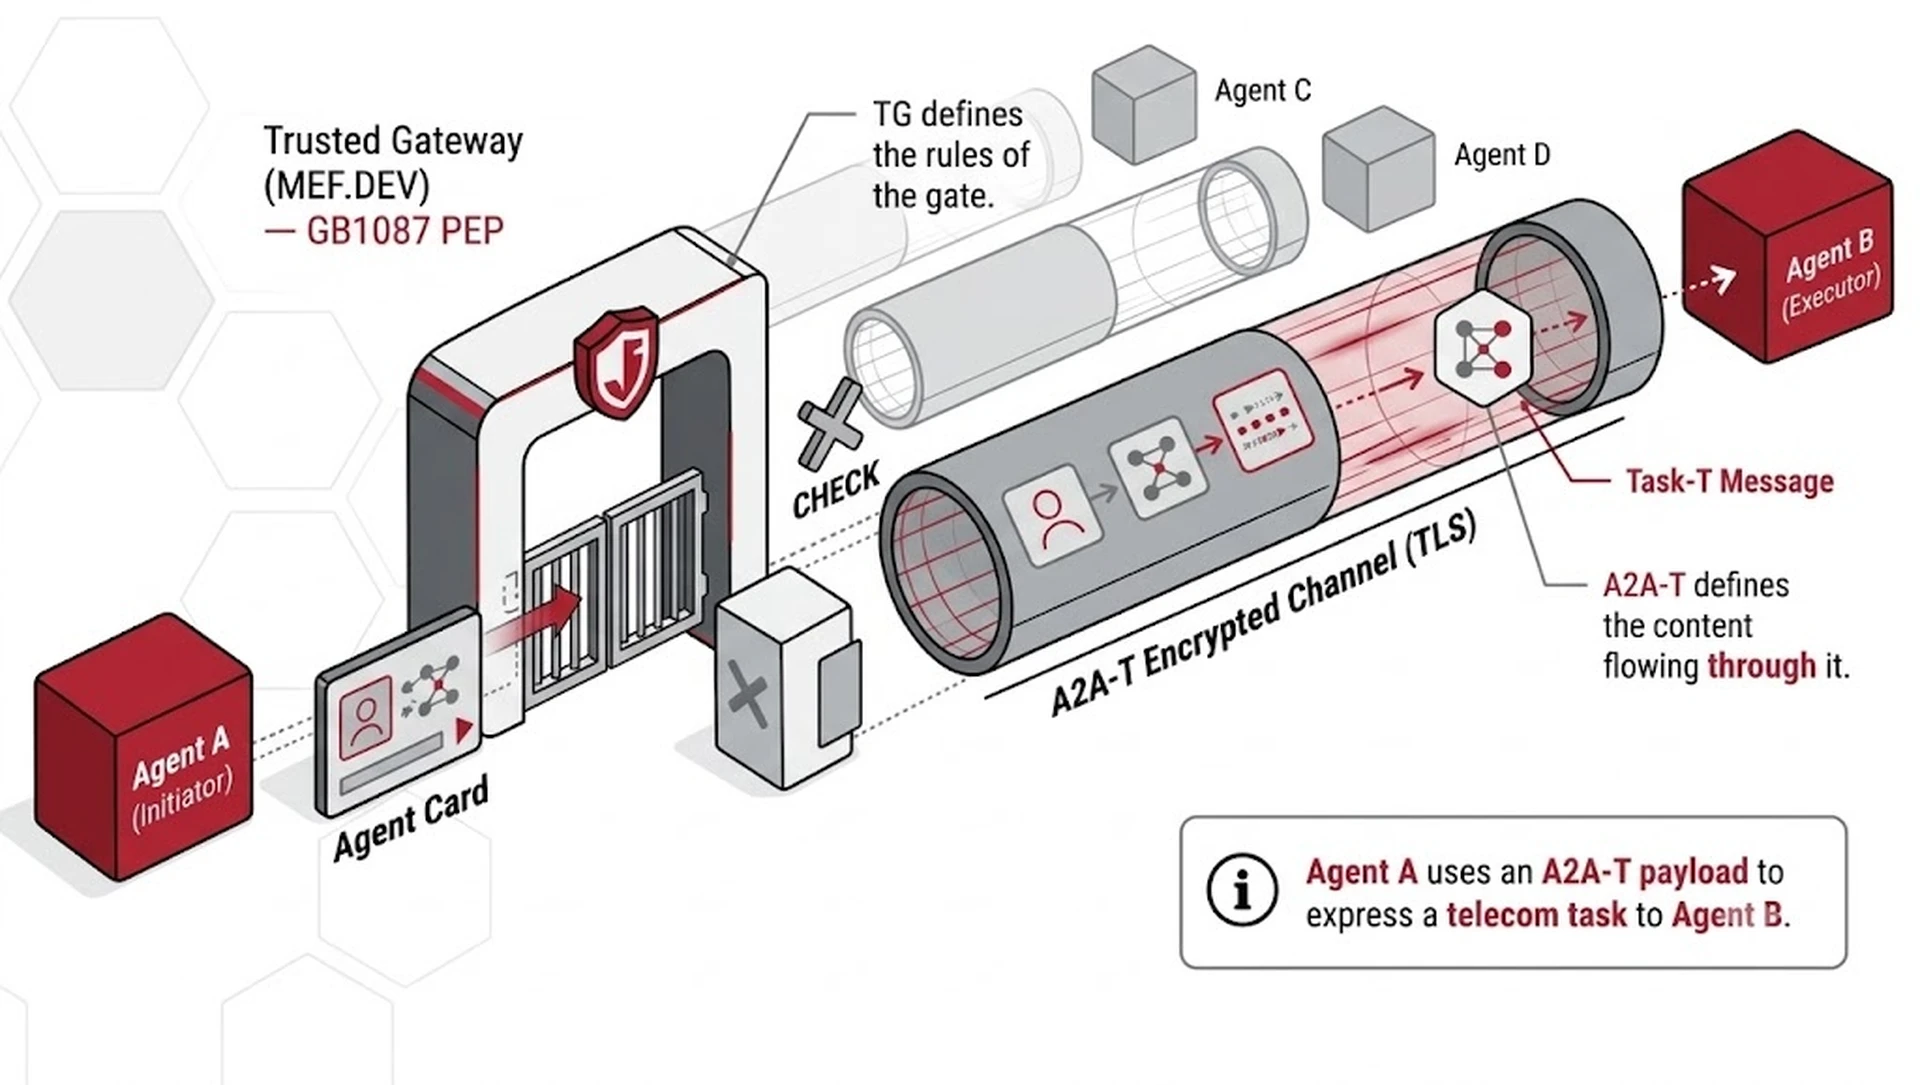
- Перед dispatch агент робить один виклик до Trusted Gateway. Той повертає відокремлений JSON Web Signature над канонічним тілом запиту, прив’язаний до агента, що викликає, агента-одержувача, ребра графа й шаблону Structured Prompt з його версією, а разом із ним SecurePassport — виданий платформою конверт перевіреного контексту й накопичених доказів. Кожне твердження видає платформа; жоден агент не заявляє власних.
- SecurePassport несе стан процесу. Перед підписом шлюз звіряє накопичені докази з правилами обраного ребра; SecurePassport перевіряється знову, коли агент його пред’являє. Немає доказу або він застарів — немає дозволу: одиниця довіри — ланцюжок доказів, а не ідентичність агента на периметрі. Погодження людини в процесі — доказ саме такого виду.
- Синхронні виклики Task-T і асинхронні публікації Event-T дозволяються однаково.
- Підпис, перевірка й виконання дають по події аудиту зі спільними ключами кореляції, тож виклик простежується до кроку процесу оператора одним запитом.
Результат
Catalyst розглянув три High-Value Scenarios Autonomous Networks. Документація Trusted Gateway відображає модель BPMN кожного з них за BPMN Mapping Profile і дозволяє її виклики за Trusted Flow, без жодних змін в обох частинах:
- Усунення несправностей сервісу між доменами (Assurance): аналіз першопричини на цифровому двійнику, вплив на клієнта й сервіс, пріоритизація й маршрутизація, обробка скарги з рекомендованим виправленням, усунення в доменах транспортної мережі, ядра й радіодоступу та підтвердження відновлення сервісу.
- Обробка скарг корпоративних клієнтів і активація послуг (Service Management & Operations): перевірка послуг клієнта, першопричина й координація з доменом транспортної мережі, розв’язання із зовнішнім агентом; активація з перевіркою особи, оновленням даних billing, оптовою активацією та оптимізацією транспортної мережі.
- Підключення корпоративних клієнтів за технологією fibre-to-the-premises (Fulfillment): оптове волокно, внутрішнє волокно й мікрохвильовий канал як три треки, виїзд на останню милю і перевірка зібраного сервісу.
Презентація Catalyst наводить такі покращення для цих сценаріїв. Це цільові значення, отримані з порівнянних промислових розгортань, а не заміри Catalyst; вони стосуються всієї команди Catalyst, а не лише Trusted Gateway.
- Усунення несправностей: рівень Autonomous Networks з Level 3 до Level 4; середній час усунення несправності — з понад трьох годин до менш ніж години; трудовитрати експлуатації — на 60–70 % менше; локалізація несправностей — з 70 % до 90 %.
- Обробка скарг: від скарги до компенсації — одним процесом агентів, без проміжних тікетів; перевірка SLA в реальному часі; компенсацію нараховують агенти за правилами, які встановлює оператор; координація між організаціями через A2A-T.
- Підключення корпоративних клієнтів: час виконання замовлення — з тижнів до годин; активація послуги агентами в межах процесу оператора; інтеграція третіх сторін через A2A-T; нижчі витрати на взаємодію кількох сторін.
Агенти обирали наступний крок лише серед ребер Process Path Graph, і кожен виклик між доріжками ніс підпис платформи.
Обидві частини входять до внесків Catalyst у сімейство IG1453: BPMN to A2A-T Mapping Profile версії 2.2.0 і профіль Trusted Layer версії 1.2.1. Разом вони структурно протидіють загрозам агентним фабрикам: маніпуляції цілями — шаблонами, закріпленими в момент підпису; prompt injection — обмежуючи її наслідки ребрами, які дозволяє playbook; компрометації привілеїв — твердженнями, які видає лише платформа; скоординованим атакам кількох агентів — доказами, що перевіряються на кожному ребрі.
Межі й наступні кроки
Trusted Layer переносить згоду, але не визначає, хто може погодити дію: це лишається governance оператора над фабрикою, яке оператор здійснює через власні моделі BPMN та їх відображення на eTOM. Контроль поширюється настільки, наскільки на шляху виклику розміщено перевірник: усередині фабрики або в sidecar перед зовнішнім агентом. Наступний крок — не лише спостереження, а й стримування: контрольні точки в SecurePassport, що дозволяють відкотитися до останнього коректного dispatch, узгоджено з TM Forum IG1548 Intervention and Control.
Trusted Gateway і обидві його частини задокументовано для еталонної реалізації на платформі MEF.DEV: BPMN Mapping, Process Path Graph and Prompts, Trusted Layer і Human in the Loop: Consent and Delegation. Команду Catalyst наведено на сторінці проєкту TM Forum; Catalyst підсумовано на сторінці доказу.
Демо Agent Fabric-T Trusted Layer показує, як шлюз дозволяє і записує виклик: переглянути демо або забронювати дзвінок.